"Agent 不能做自己的安全权威":微软把 AI 的权限,从模型手里收回到了系统层
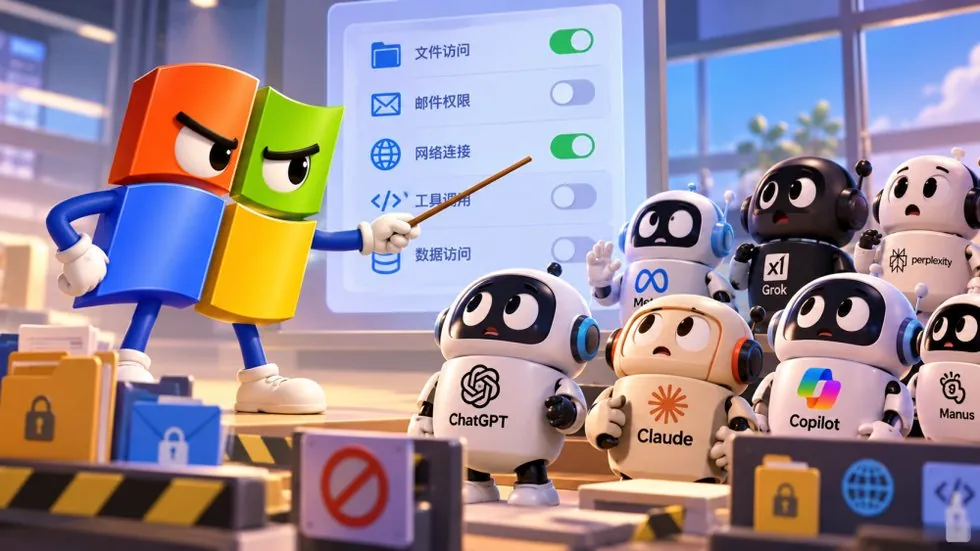
微软宣布 Microsoft Execution Containers(MXC)在 Windows 11 上正式开放。 注:该题图由原报道使用 AI 生成,非实拍
先把发的东西说清楚
MXC 是微软给 Agent 划的一条执行边界。开发者和 IT 管理员预先声明一个工作负载需要哪些资源,比如哪些文件和哪些网络目标,MXC 用合适的容器在运行时执行这套策略。核心设计是把策略放在 Agent 之外,也就是说 Agent 或者它生成的代码无法给自己追加权限。
技术上它分四档隔离强度。进程容器最轻,Windows 11、macOS 和 Linux 都支持,底层分别用 AppContainer、Seatbelt 和 Bubblewrap,适合低延迟的常规工作负载。会话容器只在 Windows 11 上提供,Agent 会跑在一个独立的 Windows 账户和会话里,桌面、剪贴板、界面和输入边界都与用户分开,适合长时间运行的自动化。WSL 容器同样限于 Windows 11,面向依赖 Linux 工具链的场景。最重的是 MicroVM,提供硬件强制的隔离和完整的 Linux 兼容性,目前标为实验性。
策略域覆盖五块:容器类型、进程启动参数、文件系统的读与写范围、网络进出,以及能否接触桌面界面。运行模式有三种。Enforcement 直接拦截越界操作;Learning 拦截并生成 JSON 活动报告,用来诊断策略是否只放了必要的权限;Permissive 只记录不拦截,方便在写策略阶段收集证据。生成活动报告这一项目前是 Windows 独有的能力。
首批支持的产品名单很长,包括 OpenAI Codex、GitHub Copilot、OpenClaw、Replit、LM Studio、Unsloth AI 和英伟达的 OpenShell。计划接入的有 Anthropic Claude Code、Perplexity、Manus、Box、Egnyte、Raycast、Hermes Agent 等,Meta 的 Muse 会以集成 MXC 的 Windows 原生应用形式推出。
另外两组配套能力也定了时间:微软 Entra 将用于在 Agent 365 里区分 Agent 活动与用户活动,这样某个 Agent 出问题时,只要切断它自己的访问权限,不会影响到用这台电脑的员工。Intune 的集成也在推进,用来控制 Windows 如何评估 Agent 发起的容器创建请求。云端方面,Windows 365 for Agents 对 MXC 的支持已经可用。
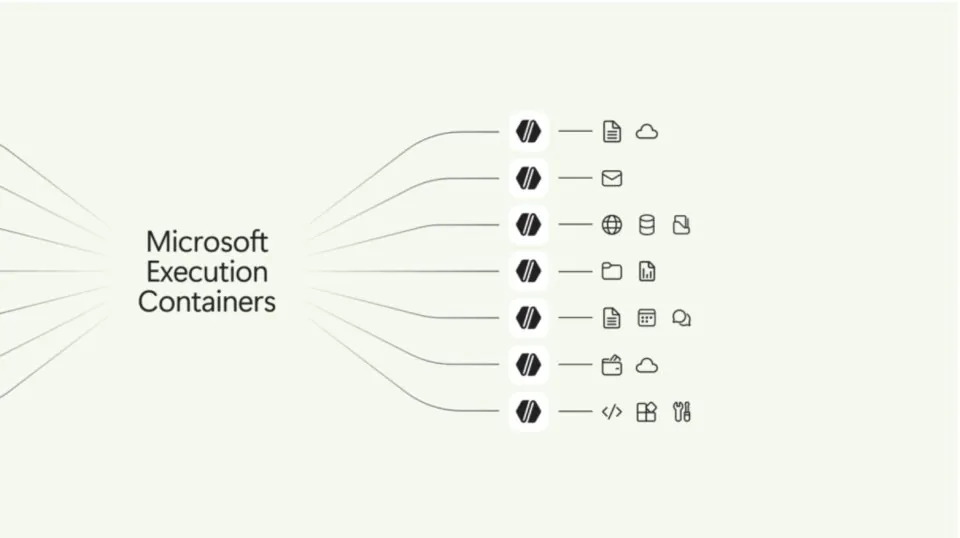
MXC 为不同类型的 Agent 提供隔离的执行环境,限制其对文件、邮件、网络等资源的访问权限。 图片来源:腾讯新闻 / 微软
那句话的分量:把安全从"信任"改成"边界"
微软这份技术文档里最重的一句是:一个 Agent 不能自己做自己的安全权威。它必须运行在一个由开发者或组织定义、并且独立于 Agent 自身去执行的边界里。
这句话读起来像常识,它其实宣告了一个前提的更换。过去两年多,行业在 Agent 安全上的主要投入方向是把模型训得更能识别恶意指令:系统提示写得越来越长,分类器越叠越多,安全训练越做越细。这条路线的隐含前提是,模型最终会学会听话。
微软的文档把前提换掉了。安全边界不能建立在被约束对象的判断上。微软举的例子很直观:一个被要求更新网站的编码 Agent,需要仓库的读写权限,也可能需要读生产服务器配置来理解部署方式,但它不该能改配置。没有托管边界的时候,Agent 可能认为改配置是完成任务最快的路径,这个判断从它的角度看是合理的,却超出了开发者原本打算授予的权限。这个动作要挡住,靠的只能是在 Agent 够不到的地方执法。
93% 这个数字:人在回路为什么会自己失效
微软这个方向不是凭空来的。同一个答案在模型公司那边已经被数据推出来过一次。
2026 年 5 月 25 日,Anthropic 发布技术文章《我们如何在各个产品里约束 Claude》,里面公开了一组很少见的运营数据。Claude Code 早期依赖逐步询问用户来授权:读文件放行,写文件、执行命令、联网需要用户点确认。遥测结果发现,用户批准了大约 93% 的权限请求。文章里的解释也很直白:用户看到的确认弹窗越多,对每一次的关注就越少,时间一长,监督会明显变得懈怠。
这组数据把一个流行假设拆掉了。人们通常认为「每步都问人」是最安全的做法,实际它有一个随使用次数衰减的机制。你问一百次,人第一次会认真看,第一百次会闭着眼点同意。授权疲劳不是用户的疏忽,是这套交互设计在高频使用下的必然结果。
Anthropic 随后把重心转向环境隔离:在 macOS 用 Seatbelt、在 Linux 用 bubblewrap 做操作系统级沙箱,允许读、限制写在工作区内、默认拒绝联网。改成这套之后,权限提示减少了约 84%。他们还把运行时开源了出来。文章里那句总结最值钱:与其监督 Agent 做了什么,不如限制它能够做什么。
微软的 MXC 是这句话的操作系统版本。模型公司可以在自己的产品里做沙箱,操作系统可以把它做成整个设备上的统一规则,并且让策略的声明权落在组织手里。
用"致命三要素"看,MXC 砍的是哪一条腿
理解隔离解决了什么,用安全研究者 Simon Willison 在 2025 年 6 月提出的那个框架最省事。他把 Agent 数据外泄的成因归结为三个条件同时成立:能访问私人数据,能接触到不可信内容,以及具备向外部发送信息的能力。三者各自都无害,一旦凑齐,攻击者只需要让模型读到一段带着指令的文本,模型就会自己把数据递出去。
他举的经典例子是 GitHub MCP 的一个漏洞:一个集成同时具备读公开 issue(攻击者可以往里塞指令)、访问私有仓库、以及提交 pull request 的能力,三者齐备,攻击者就能把私有仓库里的内容写进公开 PR 带出去。整个过程没有用到漏洞利用,只是三种被正常授予的能力叠在了一起。
这条规律的重要之处在于,它把问题从「模型会不会被骗」换成了「这个组合里能不能砍掉一条腿」。前者没有可靠解法,后者是一个确定性的工程决定。
MXC 直接砍的是第三条腿。网络进出可以声明成默认拒绝,只放行指定目标,这样即使模型被诱导去读取敏感文件,也没有通道把它送出去。这是确定性防御,不依赖模型判断,也不依赖用户在同一时刻保持警惕。
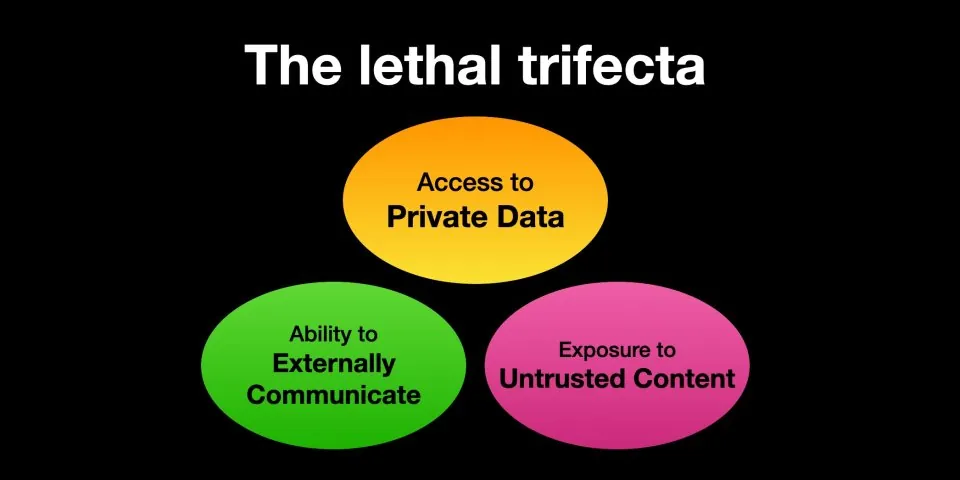
「致命三要素」:私人数据、不可信内容、对外发送能力三者同时存在时,提示词注入才可能演变成数据外泄。 图片来源:腾讯新闻 / Simon Willison
同一个思路在企业侧已经开始变成成文规则。Meta 的安全团队在 2025 年 10 月把它写成了一条内部规则:一个 Agent 在同一会话里,最多只能同时具备这三项能力中的两项,需要三项的时候必须有人工批准。这跟 MXC 的 Permissive 与 Enforcement 模式是同一类设计,一个写在策略里,一个写在架构里。
清醒一点:隔离也会被绕过
把 MXC 当终局会失望。Anthropic 在自己的文章里就承认,随着模型能力增强,Agent 可能找到开发者没有预料到的路径,在某些测试场景下绕过原有的隔离设计。
他们披露的几个事故都值得记下来。一个是权限对话框的时序问题:Claude Code 会在用户看到「是否信任这个文件夹」的确认之前,就解析项目本地的配置文件,而配置里可以带钩子。也就是说,打开一个恶意仓库就可能在用户作出决定之前执行代码。修法是把项目配置的解析全部推迟到信任确认之后。另一个是内部红队演练:一封冒充日常指令的钓鱼邮件,要求 Claude 读取本地凭证文件并编码后 POST 出去,25 次里成功了 24 次。当指令是用户自己给出的,模型层的分类器没有异常可抓,最后能起作用的只有出口管控和文件边界。
还有一个更根本的取舍被公开了。Claude Cowork 最初把整个 Agent 循环放在虚拟机内部,隔离最强,但虚拟机一旦启动失败产品就不可用;后来改成把循环放到宿主机、只把代码执行留在虚拟机里。这是一个用隔离强度换可靠性的决定。他们还提到一个模型,因为评估出来的影响半径太大,在 2026 年 4 月决定不发布。
把这些摆出来,MXC 的定位就清楚了:它把风险从「不可预知的无限」压到「可声明、可审计的有限」。剩下那一部分,还是要靠别的层去接。
真正在变的,是操作系统重新拿到了议价权
这件事还有一层跟安全无关的含义,可能更重要。
过去十年,Windows 一直在失去分量。办公文档、企业系统、协作工具都在往浏览器和云端搬,用户越来越少直接跟桌面应用打交道。如果未来用户不再亲手操作软件,而是让 Agent 代劳,操作系统的传统界面价值会继续下降。
Agent 时代给了操作系统一条新路:定义执行边界。谁的平台上写好了容器规则、身份体系和审计接口,谁就掌握了 Agent 的实际活动范围。看 MXC 的首发名单就明白这份筹码的分量,里面既有微软自家的产品,也有跟微软直接竞争的公司,包括 OpenAI 的 Codex、计划接入的 Anthropic Claude Code、Meta 的 Muse。它们愿意接入,是因为装进 MXC 比各自从头建一套本地执行环境便宜。
微软把这条路概括为三个关键词,执行副总裁 Pavan Davuluri 的说法是隔离、身份和可管理性。再叠加本地算力那条线,分量更足:官方披露 Copilot+ PC 每月在本地执行超过 2 万亿次推理,GitHub 也在计划测试本地与云端模型的智能路由。操作系统想同时当执行环境和本地 AI 计算平台。
不过它未必能成为所有 Agent 的权限管理者。越来越多的 Agent 可以直接跑在云端、通过 API 连接企业软件,根本不碰用户的本地电脑。苹果有端侧的软硬件协同与隐私能力,谷歌有 Android、浏览器和云端 AI 生态,各自都会推自己的执行环境与身份接口。这一轮的竞争形态跟移动时代的应用商店很像:谁定义边界,谁就影响开发者。
三个还没有答案的问题
第一个,权限到底该授予一个 Agent,还是一次具体任务。用户允许 Agent 看购物订单,不代表允许它取消订单或完成支付。按 Agent 授权会长期积累过宽的权限,按任务授权则每次都要重新协商,两种做法在体验上的差别很大。
第二个,多个 Agent 协作时权限能不能传递。一个负责整理内部资料的 Agent,本来不该把数据交给有对外通信能力的另一个 Agent;但如果它们被允许互相调用,这条界线就很容易被绕过去。这恰是致命三要素在系统尺度上的复现,只是三个能力分散在了不同 Agent 身上。
第三个,约束 Agent 的权力是否一定属于操作系统。界面会变轻,边界会变重,这个判断有道理;但浏览器、云电脑、云端的凭证体系都能提供替代方案。MXC 是不是会成为那个默认答案,还要看生态跑几年。
落到一个人公司:先把第二条腿认出来
对个人和小团队来说,MXC 这类工具的现实意义是降低了搭一套最小隔离的成本。你没有专职安全团队,但你可以用官方提供的容器和策略声明,把出口先管住。
比工具更值得记住的是那个判断顺序。先数自己手上的 Agent 凑齐了几条腿:它能读到你什么,谁能往它的输入里塞字,它能不能把东西发出去。三条齐了,就先砍一条,通常最省事的是砍出口,让 Agent 只读不写外网。
还有一条来自 Anthropic 那些事故的经验:别在高频操作上指望自己每次都认真看确认框。人做不到。把安全做成默认设置,比把安全做成一次点击要可靠得多。这条对一个人公司尤其成立,因为没人在后面替你复核。
参考出处
- 微软 Windows 开发者博客:《Microsoft Execution Containers: Policy-driven containment for AI agents》,2026 年 10 月 7 日。
- 微软:《Building Windows for hybrid intelligence》,2026 年 10 月。
- Anthropic 工程博客:《How we contain Claude across products》,2026 年 5 月 25 日。
- Simon Willison:《The lethal trifecta for AI agents: private data, untrusted content, and external communication》,2025 年 6 月 16 日。
- 腾讯新闻:《微软给 Agent 立规矩,Windows 要管 AI 了》,2026 年 10 月 9 日。